 Artigo
Segundo a Confederação Nacional das Indústrias (CNI), o setor industrial foi responsável por 22% do PIB do Brasil em 2019. Este setor está passando por transformação digital e adota cada vez mais a Indústria 4.0. De acordo com o relatório de 2019 do Instituto de Estudos para o Desenvolvimento Industrial (IEDI), as empresas do setor de energia, como petróleo, gás e mineração, além do setor dos serviços de utilidade pública, como fornecimento de eletricidade, gás e água, utilizam cada vez mais a automação. A meta dessas empresas é atingir padrões internacionais de excelência e competitividade.
Somente no segmento de petróleo e gás, a busca por inovação envolverá investimentos superiores a BRL 30 bilhões até 2025, segundo dados relatório de 2019 do IBP – Instituto Brasileiro de Petróleo, Gás e Biocombustíveis.
É importante destacar que, juntamente com os aprimoramentos trazidos pela transformação digital, aumentou a superfície de ataque. A interconexão de dispositivos da Internet Industrial das Coisas (IIoT) e a convergência de TI e Operational Technology (OT) podem introduzir vulnerabilidades na infraestrutura crítica, um alvo para os criminosos cibernéticos. Os atacantes têm um forte interesse em ambientes industriais vinculados à infraestrutura crítica devido ao amplo impacto e aos ganhos monetários trazidos pelo crime cibernético, como o ransomware (sequestro de informações).
Com isso em mente, é importante adotar uma postura proativa em relação à segurança cibernética, para proteger permanentemente a infraestrutura crítica e os ativos. Isso pode ser feito aprimorando a higiene cibernética, investindo em ferramentas de segurança inovadoras e equipando as equipes de segurança com o contexto necessário para entender quais ameaças estão enfrentando e que nível de risco cada ameaça impõe à organização.
No tocante à construção de uma estratégia de segurança cibernética, é importante as organizações mirarem os maiores fatores de risco e identificarem os ativos críticos. Frequentemente, é muito mais custoso sofrer uma violação do que investir proativamente em ferramentas de segurança e treinamento. As organizações necessitam de uma visão unificada e baseada em risco, mostrando onde e em que extensão seus ambientes de TI e OT estão expostos. Essa visão oferece o contexto necessário para remediar adequadamente as ameaças. Isso ajudará a aprimorar a higiene cibernética no todo das organizações e a impedir que as ameaças impactem a infraestrutura crítica.
É importante que as organizações brasileiras que tiram proveito de OT compreendam o cenário moderno das ameaças. Um recente estudo feito por Ponemon e Siemens examinou esse setor e descobriu que 56% das organizações estudadas relataram no mínimo um ataque que envolveu perda de informações ou interrupção dos negócios nos últimos 12 meses.
No passado, as redes do setor de OT eram compostas por equipamentos projetados para serem totalmente isolados (eletromagnética, eletrônica e fisicamente) de todas as redes, incluindo sistemas locais e a Internet.
O problema é que esses sistemas de controle industrial (ICS) legados se tornaram um sério risco à segurança no mundo conectado. Hoje, a convergência de TI e OT, combinada com a rápida adoção da Internet das Coisas Industrial (IIoT) gerou novos vetores de ataque que não existiam anteriormente. Além disso, a integração entre ambientes de TI e OT pode criar pontos cegos, o que significa que uma violação em um ambiente pode abrir acesso ao outro ambiente.
Essa crescente conectividade entre TI e OT criou um enorme abismo na capacidade de uma organização compreender verdadeiramente sua cyber exposure. Por isso, as soluções de segurança e os protocolos que abordam a convergência de ambientes de TI e OT devem ser integrados à estratégia de segurança cibernética de uma empresa e não tratados como um problema separado.
Com a convergência TI/OT, poderão surgir novos problemas que exijam avançadas práticas de segurança para avaliar ameaças com base no nível de risco. Uma vez que o pessoal de TI e OT precisa trabalhar coletivamente, recomenda-se o estabelecimento de um programa de segurança que inclua o seguinte:
• Visibilidade de toda a empresa para rastrear todos os dados coletados.
• Rastreamento de ativos que se estenda ao back end do controlador lógico programável, mais conhecido como CLP, e, também, leve em consideração dispositivos inativos.
• Controles de configuração que registrem qualquer alteração de sistema operacional, firmware ou código.
• Gerenciamento de vulnerabilidades baseado em riscos, que priorize e classifique as ameaças com base no risco.
• Métodos de detecção e mitigação de ameaças que detecte anomalias comportamentais e use sistemas de regras baseados em políticas.

A convergência de TI e OT veio para ficar. À medida que mais organizações adotarem a transformação digital, continuaremos a ver os dois mundos colidirem. Para ajudar a evitar um ataque cibernético ou uma violação de dados, as organizações precisarão implementar melhores práticas de segurança que forneçam uma visibilidade unificada e baseada em riscos para esses ambientes convergentes. Dessa maneira, as organizações usuárias de OT poderão enfrentar as ameaças e os riscos e, efetivamente, proteger sua infraestrutura crítica.
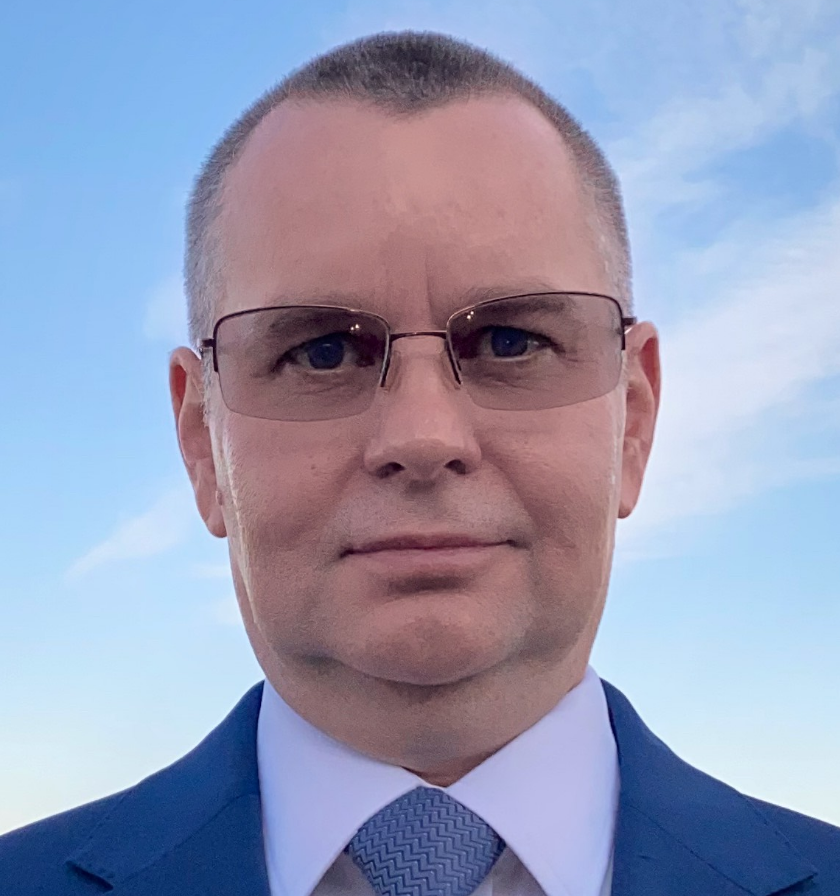 Sobre o autor: Marty Edwards é vice-presidente de Segurança para Operational Tecnology (OT) da Tenable



Fale Conosco
25